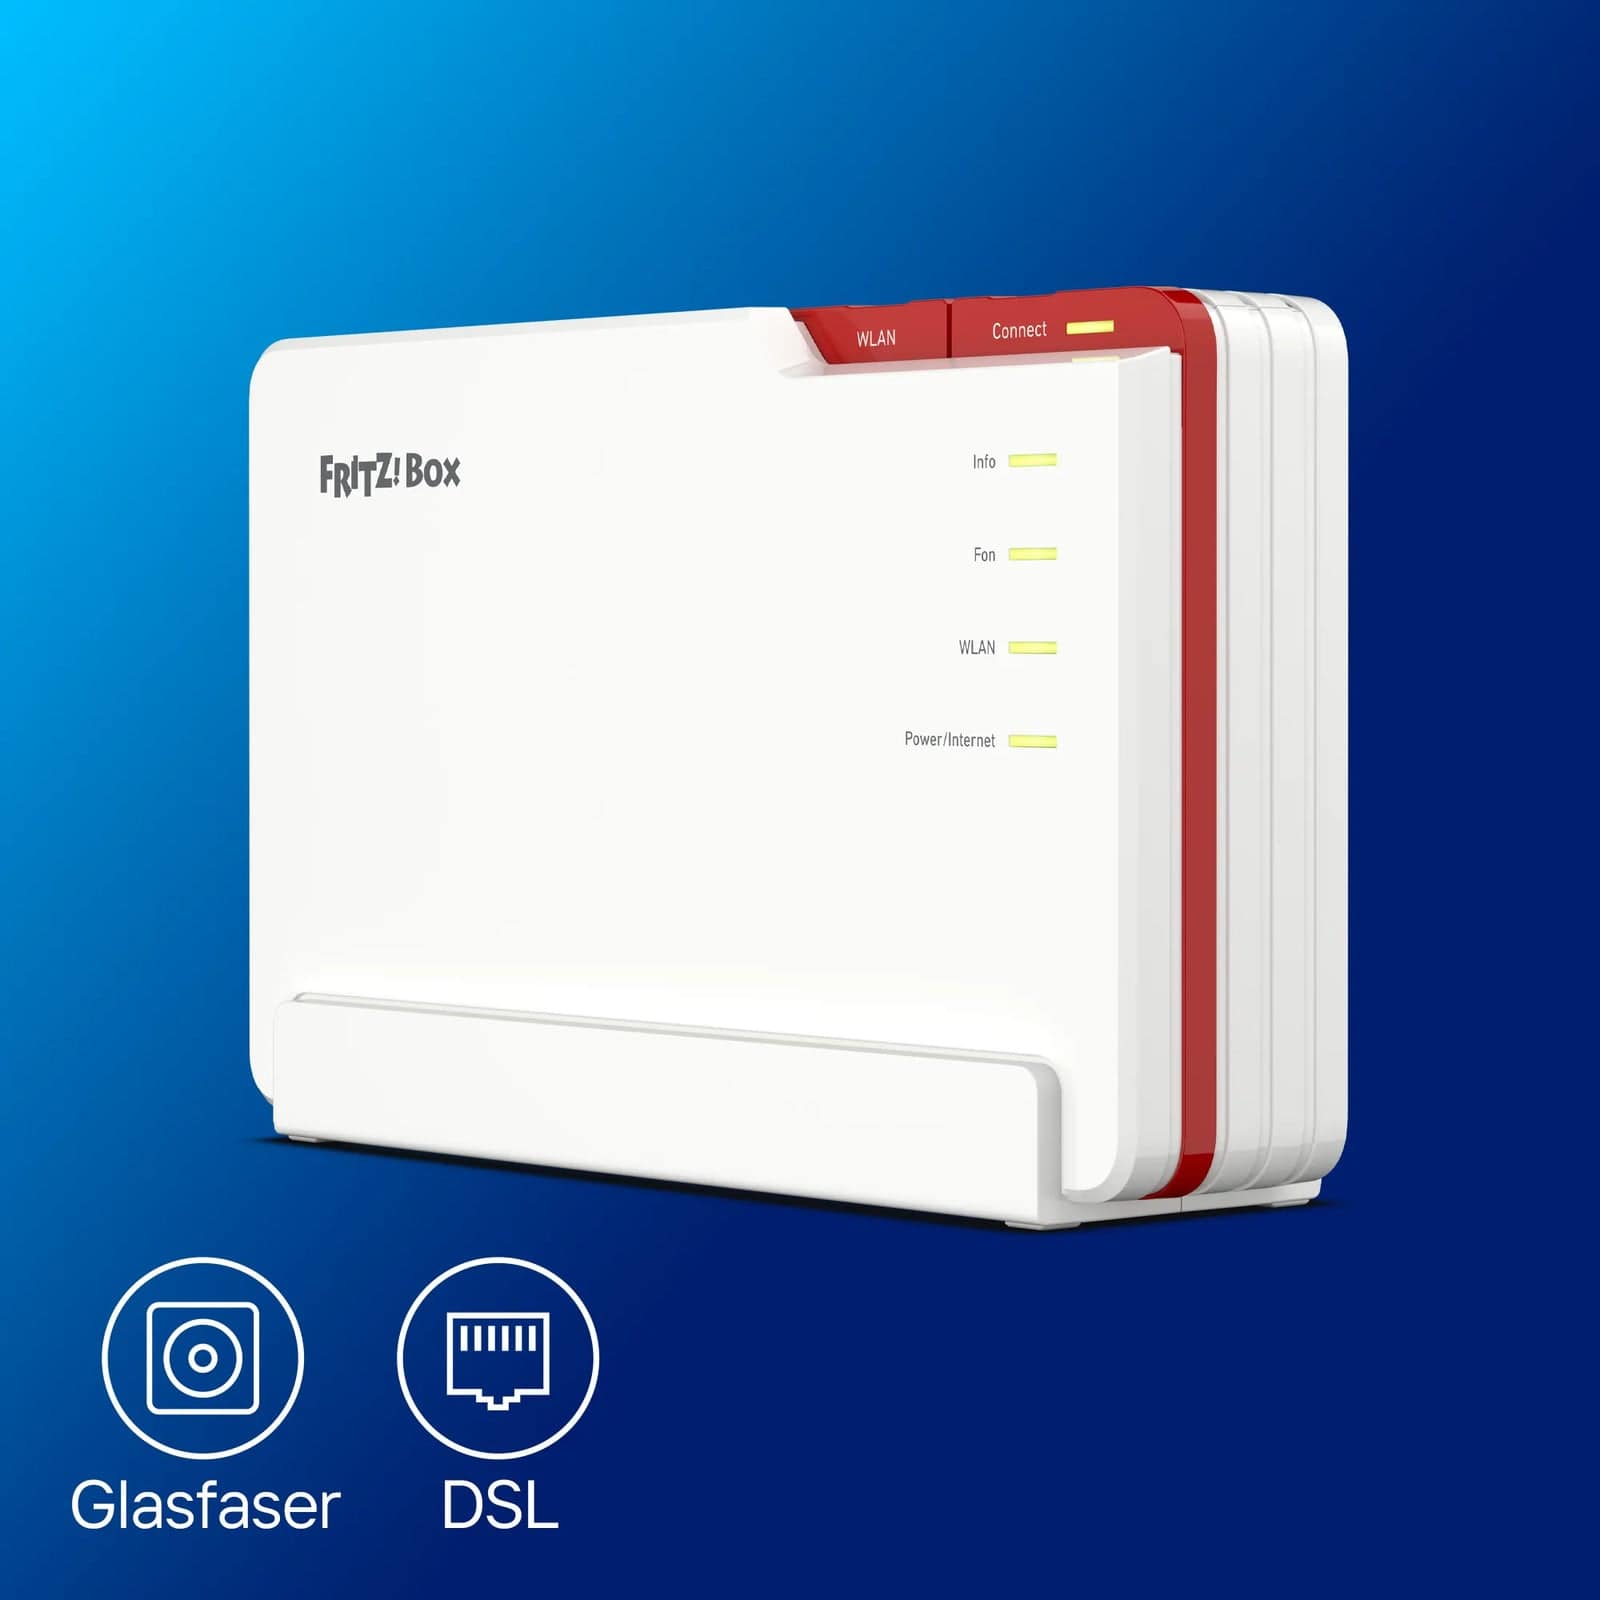
Die kritische Linux-Lücke CVE-2026-98432 hat jetzt auch die FRITZ!Box erreicht, zumindest auf dem Papier. FRITZ! schreibt auf seiner Seite zu aktuellen Sicherheitsthemen, dass Updates „für betroffene Geräte“ in Vorbereitung sind. Welche Geräte das sind und wann die Updates kommen, steht da nicht. Der Eintrag ist vom 6. November und sagt auch heute, am 17. November, nichts dazu. Wenn eure Box also gerade nichts anbietet, ist das kein Fehler. Es gibt schlicht noch nichts.
🔓 Was FRITZ! sagt und was nicht
FRITZ!OS baut auf Linux auf, deshalb betrifft die Kernel-Lücke auch die FRITZ!Box. Laut FRITZ! steckt der Fehler in der Verarbeitung eingehender IPv4-TCP-Verbindungen und kann „unter Umständen“ einen Absturz oder die Ausführung von Code auslösen. Eine erfolgreiche Ausnutzung kennt der Hersteller nach eigenen Angaben nicht, weder bei seinen Produkten noch bei anderen Linux-Systemen. Die Updates nennt FRITZ! vorsorglich, sie sollen nach Fertigstellung „wie gewohnt“ erscheinen.
Offen ist dagegen fast alles, was euch interessiert: welche FRITZ!Box-Modelle, Repeater oder anderen Geräte betroffen sind, welche FRITZ!OS-Version den Fix bringt und wann sie erscheint. Das gerade verteilte FRITZ!OS 8.51 hilft dabei nicht weiter: In den Release-Notes von 8.51 taucht die Lücke nicht auf. Installiert 8.51 trotzdem, aber verlasst euch nicht darauf, dass es auch gegen diese Lücke hilft.
🧐 Wie gefährlich ist das für die FRITZ!Box?
Auf dem Papier sieht es übel aus: Das Linux-Kernel-Team gibt 9,8 von 10 Punkten. Der Fehler steckt seit Kernel 4.4 im Code. Ein Angreifer braucht keine Zugangsdaten, sondern nur einen erreichbaren IPv4-TCP-Port. An den schickt er Verbindungsanfragen mit bestimmten IPv4-Optionen. Gefunden hat die Lücke ein Forscher von Anthropic, Root-Rechte aus der Ferne wurden bisher auf Linux-Servern mit Multipath TCP gezeigt. Details stehen bei Ostorlab und in meiner News zu UniFi OS 5.1.35.
Wie hoch das Risiko bei eurer FRITZ!Box ist, hängt aber von der Kernel-Version im Gerät ab und davon, welche Dienste die Box ins Internet anbietet. Das weiß nur FRITZ! selbst. Die 9,8 Punkte gelten also für Linux allgemein, nicht für eure Box. Panik ist deshalb nicht nötig, aufmerksam bleiben solltet ihr trotzdem.
🛠️ Was ihr jetzt tun könnt
- Auto-Update prüfen: In der FRITZ!Box-Oberfläche unter „System“ › „Update“ › „Auto-Update“ einstellen, dass neue FRITZ!OS-Versionen automatisch installiert werden.
- Bei Erscheinen selbst anstoßen: FRITZ! verteilt Updates in Etappen. Sobald das Sicherheitsupdate draußen ist, holt ihr es mit „Neues FRITZ!OS suchen“ schneller.
- Kein „Update“-Menü? Dann hat eure Box wahrscheinlich der Kabel- oder DSL-Anbieter gestellt. Solche Geräte bekommen ihre Updates vom Anbieter.
- Nur nötige Ports öffnen: Portfreigaben und Fernzugänge, die ihr nicht braucht, schaltet ihr ab. Das ist auch ohne diese Lücke eine gute Idee.
🏠 Und was heißt das für Home Assistant?
Ihr müsst das FRITZ!-Update nicht selbst im Blick behalten: Die Integration FRITZ!Box Tools bringt eine Update-Entität für die Firmware mit. Daran hängt ihr eine Automation, die euch aufs Handy meldet, sobald für eure Box ein neues FRITZ!OS bereitsteht. So wartet ihr nicht auf Nachrichtenseiten. Wichtig ist das gerade, weil FRITZ! keinen Termin nennt.
Bei Home Assistant selbst ist die Lücke schon gestopft: Home Assistant OS 18.4 hat den Fix für die meisten Systeme gebracht, Home Assistant OS 18.5 für Raspberry Pi und Yellow. Steht ihr auf 18.5, seid ihr dort sicher. Und wie immer gilt: Home Assistant gehört nicht mit offenem Port ins Internet. Wie Fernzugriff sauber geht, zeige ich in meiner Anleitung zum Home Assistant Fernzugriff.
📰 Quellen: FRITZ! Aktuelle Sicherheitsthemen, SmarthomeAssistent, Ostorlab
🔎 Auf der Suche nach dem passenden Gerät?